App Store 隐私标签怎么填?App Privacy、Privacy Policy 与数据收集完整指南
在 iOS App 上架过程中,很多开发者把注意力都放在:
证书。
打包。
截图。
审核。
但真正提交 App Store 审核之前,还有一个非常重要的环节:
App Privacy。
也就是很多人常说的:
App Store 隐私标签。
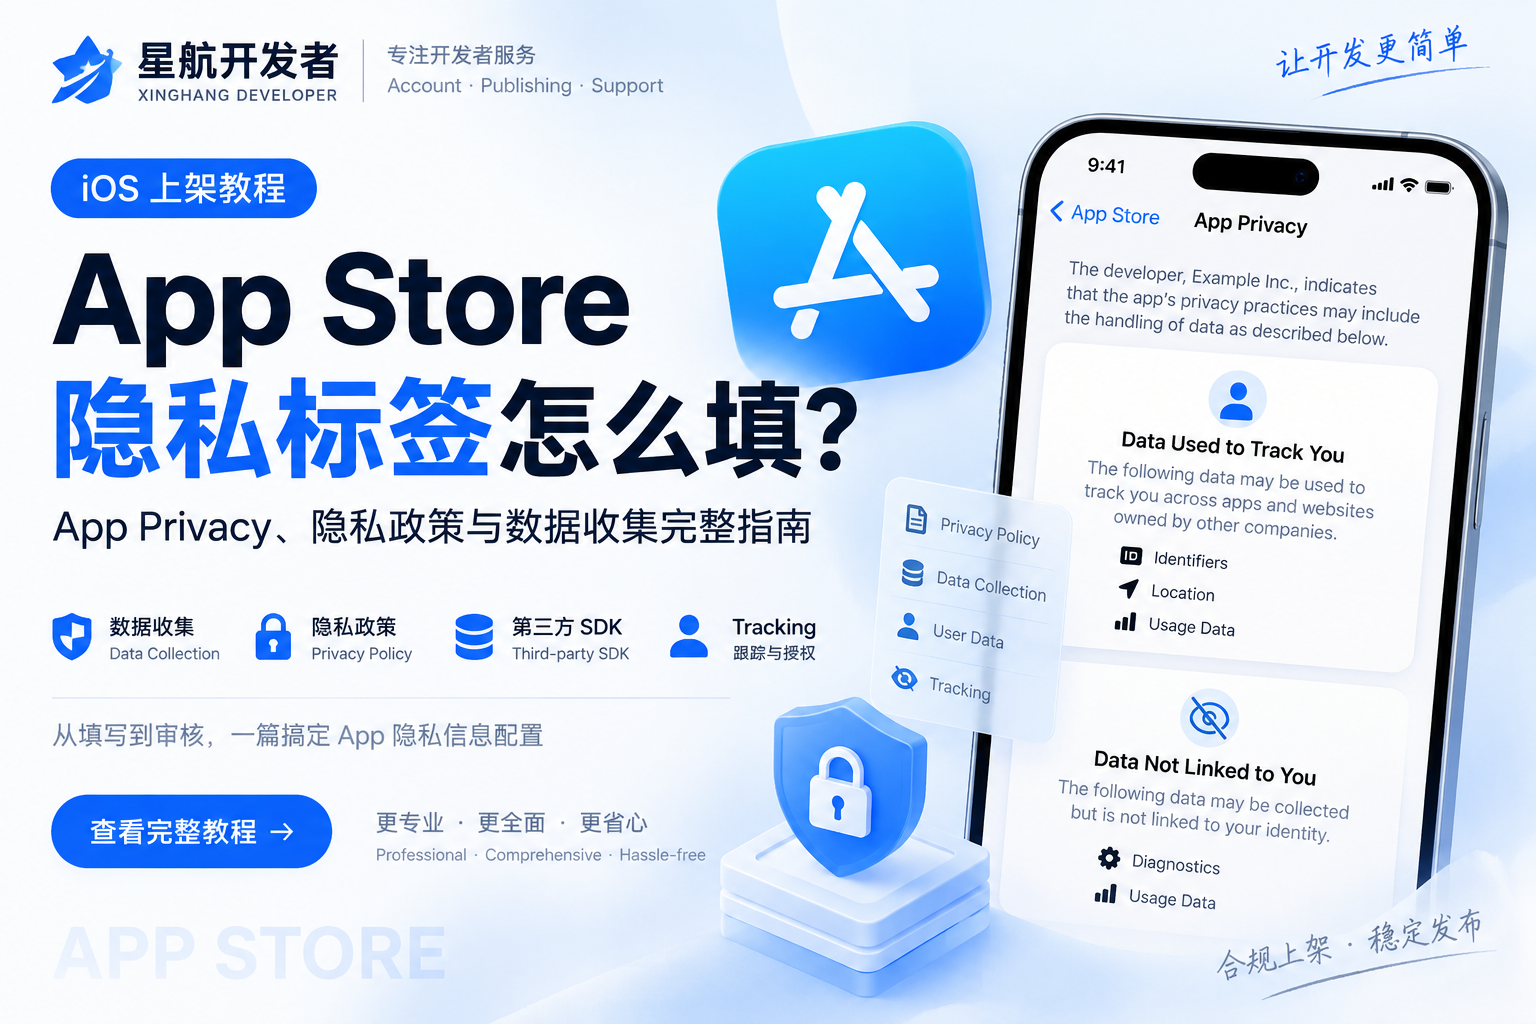
Apple 要求开发者在 App Store Connect 中说明 App 的数据处理方式,这些信息会用于 App Store 产品页面上的隐私信息展示。提交新 App 或更新 App 时,都需要提供相关隐私信息。
一、什么是 App Privacy?
App Privacy 是 App Store Connect 中用于描述应用数据收集和使用情况的模块。
开发者需要说明:
App 是否收集用户数据。
收集什么类型的数据。
数据用于什么目的。
数据是否与用户身份关联。
是否用于 Tracking。
是否包含第三方 SDK 收集的数据。
这些回答会影响 App Store 产品页面上的 Privacy Nutrition Label。
二、为什么 App Privacy 不能随便填?
因为这里填写的并不是“营销介绍”。
而是开发者对 App 实际数据行为的声明。
如果填写内容和实际 App 行为不一致,后续就可能在审核、隐私合规或者版本更新时产生问题。
尤其是 App 中使用了:
广告 SDK。
统计 SDK。
登录 SDK。
支付 SDK。
推送服务。
第三方分析工具。
这些都需要一起考虑。
Apple 明确要求开发者包含集成到 App 中的第三方合作伙伴代码的数据处理情况。
三、隐私政策 URL 要不要填?
对于 iOS App,App Store Connect 要求提供 Privacy Policy URL。
这个链接通常指向你网站上的隐私政策页面。
例如:
https://example.com/privacy
隐私政策页面通常应该说明:
App 收集哪些信息。
数据用途。
是否与第三方共享。
用户如何联系开发者。
用户如何申请删除或修改数据。
数据保留方式。
具体内容要根据你的 App 实际功能来写。
四、如果 App 完全不收集数据怎么办?
在 App Privacy 设置中,Apple 会先询问:
你或者第三方合作伙伴是否从 App 收集数据。
如果确实没有收集,可以选择:
No, we do not collect data from this app
保存后通常就不需要继续回答后面的数据类型问题。
但这里的关键是:
必须真的不收集。
不能因为“不想填”就选择不收集。
五、什么叫“收集数据”?
开发者最容易误解这一点。
很多人觉得:
“我自己没有数据库,所以就没有收集数据。”
实际上不一定。
如果 App 使用第三方服务,例如:
Firebase Analytics。
广告平台。
Crash 分析。
第三方登录。
用户行为分析。
这些服务可能也会收集数据。
所以判断 App Privacy 时,不能只看自己服务器。
还要看整个 App 中集成的 SDK。
六、常见的数据类型有哪些?
不同 App 情况不同。
常见可能涉及:
联系方式。
用户内容。
标识符。
使用数据。
诊断数据。
位置。
购买信息。
财务信息。
健康或健身信息。
搜索历史。
浏览历史。
开发者需要根据自己的 App 实际行为选择。
不要为了省事全部不选。
也不要为了“保险”全部乱选。
七、什么叫“Linked to You”?
有些数据虽然被收集,但是否与用户身份关联,是另一个问题。
简单理解:
如果一条数据能够和某个具体账号、设备或个人身份关联,就可能属于和用户关联的数据。
比如:
用户登录后的账号 ID。
邮箱。
电话号码。
购买记录。
和账号绑定的设备标识。
具体判断仍然要根据 App 的数据处理方式。
八、什么叫 Tracking?
Tracking 是 App Privacy 里另一个非常重要的概念。
Apple 对 Tracking 有特定定义。
例如把你的 App 中收集的用户或设备数据,与其他公司 App、网站或者线下数据结合,用于定向广告、广告衡量,或者把相关数据共享给数据经纪商,都可能涉及 Tracking。
如果涉及 Tracking,还可能需要配合 App Tracking Transparency,也就是 ATT。
九、ATT 和 App Privacy 是一回事吗?
不是。
App Privacy 是:
你向 Apple 和用户说明数据怎么使用。
ATT 是:
在特定 Tracking 场景下,请求用户授权。
两者有关系,但不是一个功能。
所以不能认为:
“我填了 App Privacy,就不需要 ATT。”
也不能认为:
“用了 ATT,就不用填写 App Privacy。”
十、第三方 SDK 为什么特别重要?
很多 App 自己代码并不复杂,但集成了大量 SDK。
例如:
广告。
统计。
登录。
支付。
推送。
客服。
崩溃分析。
这些 SDK 可能产生数据收集行为。
Apple 现在也通过 Privacy Manifest 等机制帮助开发者了解第三方代码的数据使用情况。
所以提交 App 之前,最好把所有主要 SDK 列一遍。
十一、Privacy Manifest 是什么?
Privacy Manifest 是 Apple 隐私体系里用于描述代码数据处理行为的一种机制。
如果 App 集成第三方代码,相关隐私声明可以帮助开发者理解数据使用情况。
Xcode 在构建和归档过程中,也可以结合这些 Manifest 生成隐私相关报告。
对于复杂项目,这非常有用。
十二、隐私政策和 App Privacy 必须完全一致吗?
它们表达方式可以不同。
但核心事实不能冲突。
比如:
App Privacy 说 App 会收集邮箱。
隐私政策却写“我们不收集任何个人信息”。
这种明显矛盾就不合适。
所以建议:
先整理实际数据流,再写 Privacy Policy,再填 App Privacy。
不要反过来先乱填后台。
十三、App 更新以后还需要检查吗?
需要。
Apple 要求开发者保持 App Privacy 回答准确、及时更新。
如果 App 后续新增了:
广告 SDK。
新的登录方式。
新的支付方式。
新的用户分析。
新的数据收集。
那么 App Privacy 也应该重新检查。
十四、隐私标签会在哪里显示?
相关信息会显示在 App Store 产品页面中。
用户在下载 App 前,就可能看到应用的数据收集和隐私信息。
所以 App Privacy 不只是审核资料。
也是 App Store 页面的一部分。
十五、谁可以修改 App Privacy?
Apple 官方说明,Account Holder、Admin 或 App Manager 等相应角色可以管理 App Privacy 信息。
因此,如果你是团队协作项目,要先确认自己有没有对应权限。
十六、上架前建议怎么检查?
提交审核之前,可以按下面顺序检查:
第一,列出所有 App 功能。
第二,列出所有第三方 SDK。
第三,确认实际收集的数据。
第四,确认每种数据用途。
第五,确认是否与用户身份关联。
第六,确认是否涉及 Tracking。
第七,检查 Privacy Policy。
第八,填写 App Privacy。
第九,再对照实际 App 检查一次。
这样比直接打开 App Store Connect 边猜边填更稳。
十七、最常见的错误有哪些?
比较常见的情况包括:
漏掉第三方 SDK。
隐私政策和后台填写不一致。
App 已更新数据行为,但隐私标签没有更新。
把 Tracking 和普通数据收集混在一起。
认为“没有自己的服务器”就等于“不收集数据”。
这些问题都可以通过提前梳理避免。
十八、这篇文章和前面的内容怎么连接?
这篇正好可以和你网站已经写过的:
App审核被拒后应该先看什么
Apple Certificates、Identifiers、Profiles 指南
形成一个完整的 iOS 上架主题簇。
顺序可以理解为:
开发者账号 → 签名 → App资料 → 隐私 → 提交审核 → 审核问题
这样 Google 更容易理解你网站不是单篇文章,而是在持续覆盖完整主题。
总结
App Privacy 是 iOS App 上架中非常重要的一部分。
最关键的不是“怎么把表单填完”,而是先弄清楚:
App 到底收集什么数据、第三方 SDK 收集什么、数据怎么使用、是否与身份关联、是否用于 Tracking。
再根据真实情况填写 App Store Connect。