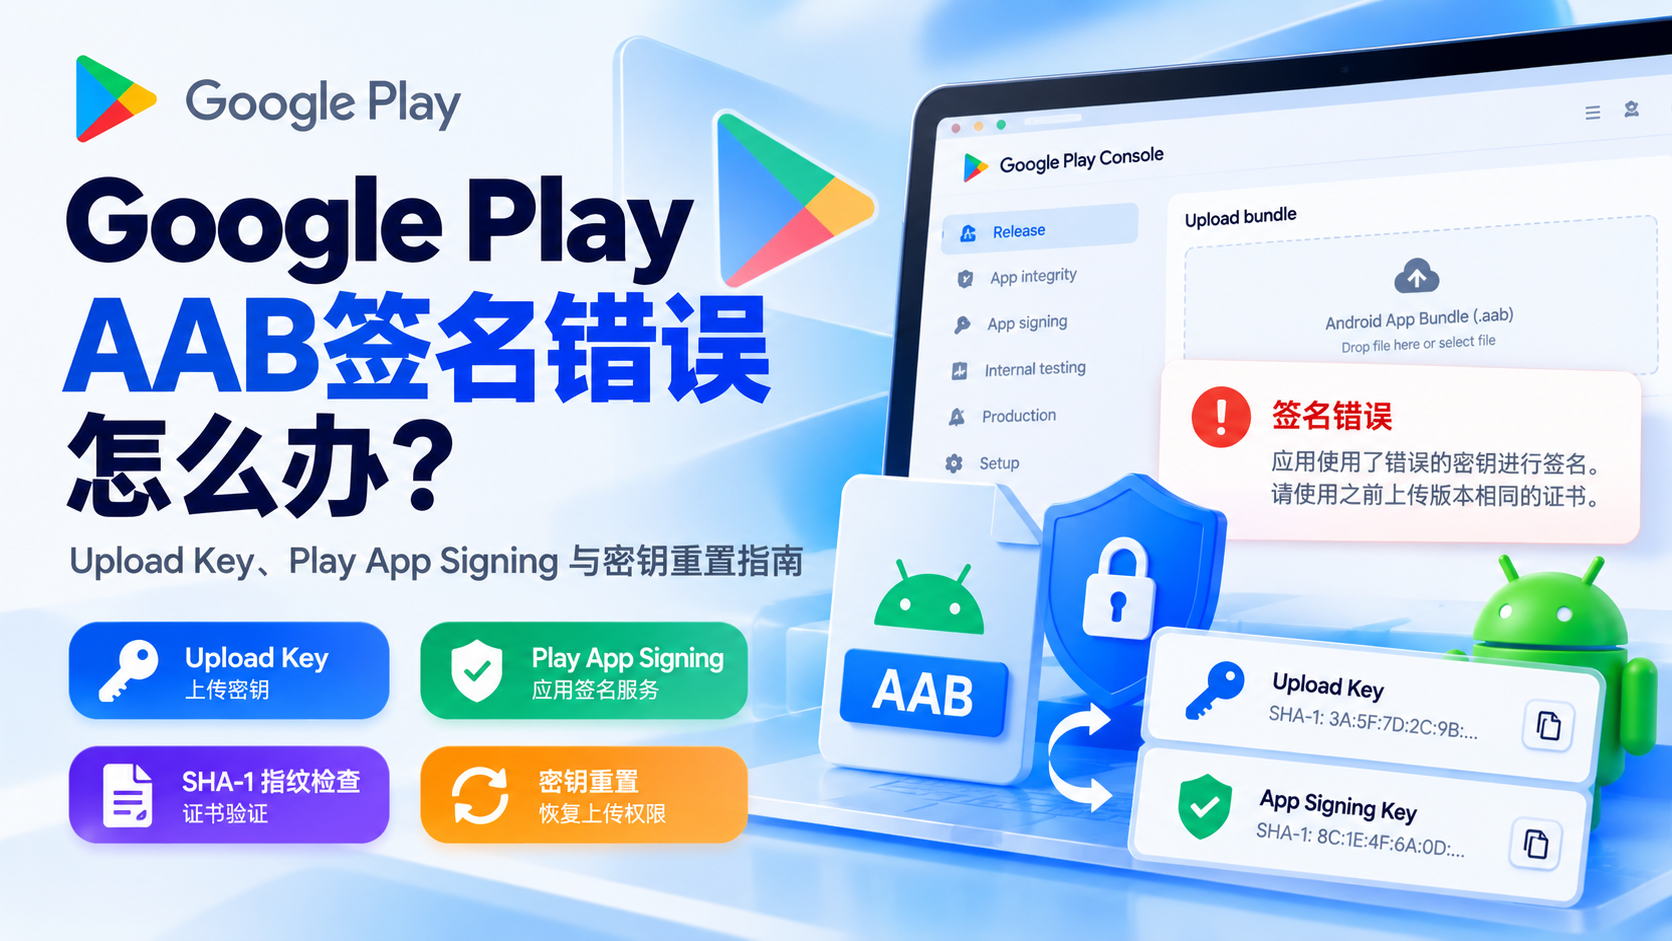
Google Play AAB签名错误怎么办?Upload Key、Play App Signing与密钥重置完整指南
开发者在 Google Play Console 上传 Android App Bundle 时,有时会遇到这样的提示:
应用使用了错误的密钥进行签名。
或者,新版本的签名证书与之前上传的版本不一致。
对于第一次发布 Android App 的开发者来说,这类问题可能比较陌生。尤其是项目经过多人开发、电脑更换或者公司业务交接以后,原来的 JKS 签名文件可能已经找不到。
遇到这些问题时,不需要立即重新创建 App。
首先应该了解 Google Play 的应用签名机制,然后判断真正出问题的是 Upload Key,还是 App Signing Key。
一、Google Play 为什么需要应用签名?
Android 应用签名是识别应用发布者、保护应用更新连续性的重要机制。
简单来说,Google Play 需要确认开发者提交的新版本,是否能够与之前发布的应用建立可信的签名关系。
如果开发团队突然换了一套不匹配的签名密钥,Google Play 就可能拒绝接收新的 AAB。
Google 官方说明,应用更新通常需要保持相同的包名、递增的版本代码,并使用符合要求的签名证书。
因此,签名不是只在首次上架时使用一次,后续每次发布更新也都与它有关。
二、什么是 Play App Signing?
Play App Signing 是 Google Play 提供的应用签名管理服务。
开发者通过自己的上传密钥签署 AAB,然后把文件上传到 Play Console。
Google Play 验证上传文件以后,使用受保护的应用签名密钥,为最终分发给用户的 APK 完成签名。
因此,使用 Play App Signing 的开发者,通常需要理解两种不同的密钥:Upload Key 和 App Signing Key。
这两个概念不能混淆。
三、Upload Key 和 App Signing Key 有什么区别?
两种密钥的工作流程
开发者生成 AAB
使用自己的 Upload Key 签名
Google Play 验证文件
使用 App Signing Key 签署分发文件
用户下载安装应用
获得由 Google Play 签名的 APK
Upload Key 主要用于验证开发者上传的新版本。
App Signing Key 则用于签署实际分发给用户的安装包。
Google 官方建议将两种密钥分开管理。如果上传密钥丢失或泄露,可以在符合条件的情况下申请重置上传密钥,而不必更换应用的分发签名身份。
四、什么是 JKS 签名文件?
JKS 是 Java KeyStore 的一种常见文件格式。
Android 开发者可以使用 Android Studio 创建签名文件,并通过相应密码管理里面保存的密钥。
开发团队在发布版本时,需要选择正确的签名文件和密钥。
如果一个项目最初由开发人员A发布,后来交给开发人员B维护,那么B不仅需要源代码,还应该确认原来的上传签名文件是否已经妥善交接。
只有项目源代码,却没有正确的上传密钥,可能导致新版本无法正常上传。
五、为什么上传 AAB 会提示签名错误?
比较常见的原因包括使用了错误的 JKS 文件、切换电脑以后没有导入原来的密钥、重新生成了签名文件,或者项目的签名配置被修改。
例如,开发者此前一直使用签名文件A发布版本。
后来换了一台电脑,新建了签名文件B。
即使使用相同的应用名称和包名,新生成的密钥也不等于原来的上传密钥。
如果 Google Play 预期接收的是A对应的证书,新文件却由B签名,就会出现签名不匹配提示。
六、怎么看是不是证书不匹配?
出现错误时,先仔细阅读 Play Console 的报错信息。
如果提示包含 Expected Certificate、SHA-1 或 Certificate Fingerprint 等内容,通常可以从证书指纹开始检查。
在支持相应工具的开发环境中,可以使用 Java 的签名工具查看 AAB 使用的证书。
例如:
jarsigner -verify -verbose -certs app-release.aab然后将当前 AAB 的签名信息与 Google Play Console 中记录的上传证书进行比较。
Google 官方也提供了使用 jarsigner 比较签名证书的方法。
如果不熟悉命令行,可以让实际负责 Android 打包的开发人员完成这项检查。
七、在哪里查看 Play App Signing 信息?
进入 Google Play Console,选择发生问题的 App。
然后找到 App integrity 或当前后台中对应的 Play App Signing 设置页面。
在那里可以查看应用签名证书和上传证书等信息。
需要注意的是,这两个证书可能拥有不同的 SHA-1 和 SHA-256 指纹。
不能把 App Signing Key 的指纹直接当作 Upload Key 的指纹。
Google 当前的帮助文档也提供了应用签名密钥、上传密钥和证书指纹的管理说明。
八、如果原来的 JKS 文件还在怎么办?
如果原来的签名文件仍然存在,建议先确认它是不是正确的 Upload Key。
同时检查签名文件的密码、密钥别名,以及项目当前的 Release Signing 配置。
如果只是项目配置错误,例如 Android Studio 使用了另外一个签名文件,那么不一定需要重置密钥。
修正配置以后,重新生成 Release AAB,再上传 Play Console 检查即可。
九、如果 Upload Key 丢失了怎么办?
如果应用已经启用了 Play App Signing,Google 提供了重置上传密钥的机制。
开发者可以生成新的 Upload Key,然后按照 Play Console 提示申请重置。
申请时需要具备相应的账号权限,并遵循后台要求完成处理。
但是要注意,重置 Upload Key 和更换 App Signing Key 是两个不同的操作。
正常的上传密钥重置,目的是恢复开发者上传新版本的能力,不是随意改变应用已经建立的签名身份。
十、上传密钥重置以后需要做什么?
重置完成后,开发团队需要保存新的签名文件,并更新项目的正式打包配置。
如果使用自动化构建系统,例如 CI/CD,也应该同步更新相关密钥配置。
建议至少保留受控的备份,同时明确哪些团队成员具有访问密钥的权限。
不要将 JKS 文件、签名密码和相关配置公开上传到代码仓库。
如果涉及公司业务交接,应该把密钥管理作为正式技术交付的一部分。
十一、App Signing Key 丢失和 Upload Key 丢失一样吗?
不一样。
如果应用使用 Google Play App Signing,Google 会管理用于最终分发的 App Signing Key。
开发者主要负责保护自己的 Upload Key。
但如果是旧应用,而且没有启用 Play App Signing,原来的应用签名密钥可能直接关系到已有用户能否正常安装更新。
这种情况下,密钥遗失问题往往更加复杂,不能直接假设重置上传密钥就能解决。
因此,处理旧应用时必须先确认它采用的是哪种签名机制。
十二、签名证书和 Firebase 有什么关系?
如果 Android App 使用 Firebase、Google 登录、Google Maps 或其他需要验证应用身份的服务,签名证书指纹也可能参与配置。
例如,开发者在本地使用 Upload Key 构建应用,但 Google Play 实际分发的安装包可能使用另一套 App Signing Key。
如果第三方服务只登记了本地上传证书的指纹,正式商店版本就可能出现某些认证功能异常。
Google 官方要求开发者根据最终分发所使用的签名证书,为相关 API 服务配置正确的证书指纹。
因此,完成首次发布后,还应该测试正式渠道下载的应用。
十三、应用转移以后需要检查签名吗?
需要。
我们此前已经写过 Google Play App Transfer 的完整流程。
如果一个 App 从原来的开发者账号转移到新的开发者账号,接收团队还应该确认原项目的代码、构建环境、上传密钥以及相关第三方服务配置。
应用已经出现在新的 Play Console,并不代表接收团队已经具备独立发布后续版本的全部条件。
因此,应用资产交接不能只包含 Play Console 页面权限。
还应该包含相应的开发与构建资料。
十四、怎样减少以后再次出现签名错误?
建议开发团队在首次发布时,就为签名文件建立明确的管理制度。
例如,保留受控备份,记录项目对应的上传证书指纹,明确签名文件的管理责任人。
如果多人协作开发,不要让每个人分别生成自己的正式发布密钥。
更换开发人员时,也应当在正式交接中确认 Release 构建是否仍然正常。
这样可以减少人员变化、设备损坏和项目迁移带来的签名问题。
总结
Google Play 上传 AAB 时发生签名错误,不一定意味着应用必须重新创建。
首先应该弄清楚 App Signing Key 与 Upload Key 的区别。
然后检查当前 AAB 使用的签名文件、证书指纹和 Play Console 中的记录是否一致。
如果原来的上传密钥仍然存在,优先修正打包配置。
如果已经丢失,而且应用符合 Play App Signing 的相应条件,可以按照官方流程申请重置上传密钥。
对于长期运营的 Android App,签名文件的安全管理应当和源代码、服务器以及开发者账号权限同样受到重视。