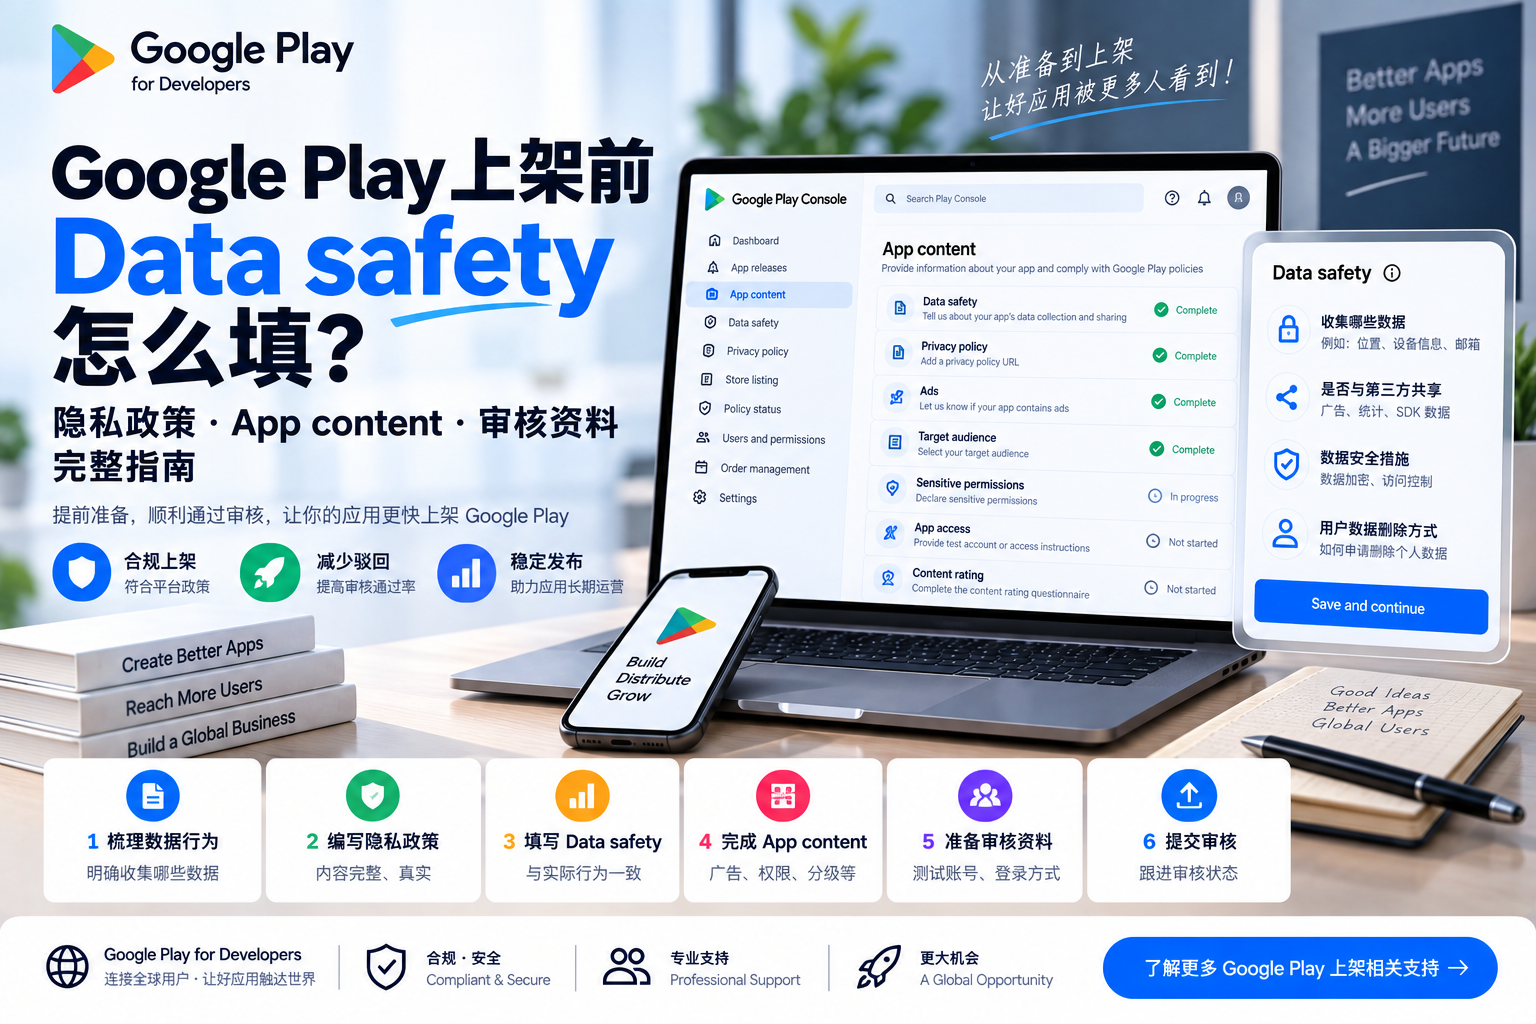
Google Play 上架前 Data safety 怎么填?隐私政策、App content 与审核资料完整指南
Google Play 开发者账号准备好以后,真正开始上架 App 时,很多人会发现 Play Console 里还有大量资料需要填写。
其中最容易出现问题的几个位置就是:
Data safety、隐私政策、App content、敏感权限声明以及审核访问资料。
如果这些内容和 App 实际行为不一致,即使安装包本身没有明显问题,也可能影响审核。
因此,Google Play 上架前最好先把这几个模块一起检查,而不是提交以后再逐项补。
Google 当前要求开发者在提交应用审核前准确提供应用信息,并完成隐私政策、Data safety 等相关要求。
一、Data safety 是什么?
Data safety 可以理解为 Google Play 向用户展示的一份“数据使用说明”。
开发者需要说明应用是否:
- 收集用户数据
- 与第三方共享数据
- 对数据进行加密
- 允许用户申请删除数据
- 使用定位、设备信息或其他敏感数据
Google 要求开发者准确填写 Data safety,并且其中的信息应当和应用实际行为以及隐私政策保持一致。
所以 Data safety 不是随便勾选几个选项就结束了。
真正重要的是:
Play Console 里填的内容,要和你的 App 实际收集的数据一致。
二、哪些数据需要特别注意?
常见的数据类型包括:
- 姓名
- 邮箱
- 电话
- 位置
- 设备信息
- 用户账号
- 照片和视频
- 联系人
- 应用活动
- 财务信息
如果 App 使用了第三方 SDK,也不能只看自己写的代码。
例如广告 SDK、统计 SDK、登录 SDK,都可能处理用户数据。
Google 明确要求开发者对应用以及其中 SDK 的数据行为负责。
所以填写 Data safety 前,最好先确认:
自己的代码收集什么。
第三方 SDK 收集什么。
哪些数据会上传服务器。
哪些数据会共享给第三方。
三、隐私政策为什么必须认真写?
现在 Google Play 对隐私政策的要求越来越明确。
Google 当前要求所有 App 在 Play Console 中提供隐私政策,并且 App 内也应该提供相应入口。隐私政策需要说明应用如何访问、收集、使用和共享用户数据。
隐私政策不能只是一个空页面。
建议至少包含:
- App 名称
- 开发者或公司名称
- 收集哪些数据
- 为什么收集
- 数据如何使用
- 是否与第三方共享
- 数据如何保存
- 用户如何联系开发者
- 用户如何请求删除数据
如果 App 支持用户创建账号,还需要特别注意账号删除和相关用户数据删除要求。
四、Data safety 和隐私政策必须一致
这是很多开发者容易忽略的问题。
例如:
隐私政策写着 App 会收集位置数据。
但 Data safety 里填写“不收集位置”。
或者 App 实际接入了广告 SDK,但 Data safety 里完全没有说明相关数据行为。
这种信息不一致,就容易带来审核和合规问题。
所以最稳的顺序是:
先梳理 App 实际数据行为。
再写隐私政策。
最后填写 Data safety。
而不是三部分分别由不同的人随便填写。
五、App content 还需要填写什么?
Play Console 的 App content 页面不仅包含隐私相关内容。
Google 当前还会要求开发者根据 App 情况处理不同声明,包括:
- 是否包含广告
- 目标用户和内容
- 内容分级
- 敏感权限
- 特殊应用类型
- App 访问方式
- 数据和隐私声明
Google 官方将这些内容集中在 App content 中,用于判断应用是否符合政策以及审核人员是否能够正常访问应用。
所以如果后台显示:
Needs attention
就说明还有内容没有完成。
提交审核之前,建议尽量把这里的待处理项目清空。
六、需要登录的 App 要提供审核账号
如果你的 App 打开后必须登录才能看到核心功能,那么 Google 审核人员也需要进入这些页面。
Google 当前要求,如果应用存在受限制区域,开发者需要提供有效的审核访问方式,例如:
- 测试账号
- 密码
- PIN
- 特殊登录说明
- QR Code
这些资料需要保证审核期间有效。
不要提交一个已经过期的测试账号。
否则审核人员打不开核心页面,很容易影响审核。
七、敏感权限要特别检查
如果 App 使用一些敏感权限,就不能只在代码里申请权限。
例如:
- 定位
- 联系人
- SMS
- Call Log
- Accessibility Service
- 后台位置
Google 对部分高风险或敏感权限有额外要求。
对于用户可能无法预期的数据访问,还可能需要在 App 内提供显著披露和用户同意。
因此,上架前最好检查:
这个权限是不是核心功能真的需要。
有没有更低权限的实现方式。
隐私政策有没有说明。
Data safety 有没有对应填写。
App 内有没有必要的提示。
八、广告 App 也要准确声明
如果 App 中存在广告,就应该在 App content 中准确声明。
很多免费应用会使用第三方广告 SDK。
这种情况下还要进一步检查广告 SDK 是否会处理:
- 广告 ID
- 设备信息
- App 活动
- 粗略位置
- 其他用户数据
不要只根据“自己没有写收集代码”就认为 App 不收集数据。
第三方 SDK 的行为同样需要考虑。
九、开发者账号资料也不能忽略
Google Play 上架不仅检查 App 本身。
Google 也要求开发者账号提供并保持准确的开发者信息,包括法律名称、地址、联系方式,以及组织账号适用的 D-U-N-S 等信息。
所以如果应用资料都准备好了,但开发者账号本身还有验证任务,也可能影响后续发布。
这就是为什么我们前面内容矩阵里已经覆盖了:
D-U-N-S。
账号验证失败。
账号购买后验收。
这些主题实际上都和最终 App 上架有关。
十、Data safety 填错以后可以改吗?
一般情况下,开发者可以回到 Play Console 更新 Data safety。
但是更重要的是:
如果 App 功能、SDK 或数据处理方式发生变化,也应该同步更新相关声明。
不能第一次审核时填完以后,几年都不再检查。
例如后续新增:
广告 SDK。
统计 SDK。
第三方登录。
位置功能。
支付功能。
这些都可能改变用户数据处理方式。
十一、提交审核前建议检查哪些内容?
Google Play 上架前,可以按照下面这个顺序检查。
第一步:开发者账号
确认开发者账号验证、联系方式和主体资料正常。
第二步:应用资料
确认应用名称、说明、截图和分类。
第三步:隐私政策
确认网址能够访问,内容与应用一致。
第四步:Data safety
检查应用和第三方 SDK 的数据收集情况。
第五步:App content
确认没有遗漏的待处理声明。
第六步:敏感权限
确认权限用途合理,并完成必要的说明。
第七步:审核访问
需要登录的 App 准备长期有效的测试账号。
第八步:最终检查
再提交审核。
这样比提交后不断补资料更稳。
十二、为什么这些内容和 Google Play 开发者账号购买也有关?
对于 Google Play开发者账号购买、Google Play开发者账号出售或者 Play Console账号购买的用户来说,购买账号只是开始。
真正能否顺利发布 App,还取决于:
开发者账号是否完成验证。
App 是否满足测试要求。
隐私政策是否完整。
Data safety 是否准确。
App content 是否完成。
审核资料是否有效。
所以一个开发者账号可以正常登录,并不代表随便上传任何 App 都能立即发布。
购买账号和应用审核是两件不同的事情。
十三、2026 年还需要注意新的 Play Console 要求
Google 在 2026 年 7 月公布了新的 Play Console 要求更新,其中一部分将在 2026 年 9 月 30 日 生效,涉及应用注册以及 Android 开发者验证相关要求。
因此,如果你是在 2026 年以后运营 Google Play 开发者账号,建议定期查看 Play Console 首页的:
Needs attention
以及 Google Play Developer Policy 的最新公告。
平台要求并不是永久不变的。
总结
Google Play 上架前,不能只准备 APK 或 AAB。
真正完整的上架资料还包括:
Data safety、隐私政策、App content、敏感权限声明、审核访问资料以及开发者账号信息。
其中最重要的原则是:
所有填写内容都必须和 App 实际行为保持一致。
不要为了快速提交审核而随意选择“不收集数据”,也不要复制一份和自己 App 完全无关的隐私政策。
把这些内容在上架前整理清楚,不仅有助于审核,也方便后续版本长期维护。